Domain druck-tinte.de kaufen?
Wir ziehen mit dem Projekt
druck-tinte.de um.
Sind Sie am Kauf der Domain
druck-tinte.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain druck-tinte.de kaufen?
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **


Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
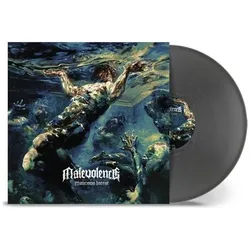
Nuclear Blast, Schallplatten, Malicious Intent (Malevolence)Die Schallplatte "Malicious Intent" von Malevolence ist ein herausragendes Werk, das die Grenzen zwischen Pop, Heavy Metal und Rock neu definiert. Diese Vinyl-Ausgabe, produziert von Nuclear Blast, bietet nicht nur eine beeindruckende Klangqualität, sondern auch ein einzigartiges Hörerlebnis, das die Energie und Kreativität der Band widerspiegelt. Mit einem Gewicht von 226,8 Gramm und einer Höhe von 0,9 Zentimetern ist diese Schallplatte robust und langlebig. Die Abmessungen von 31,5 cm x 31,5 cm machen sie zu einem perfekten Sammlerstück für Vinyl-Liebhaber. Das Jahr 2024 markiert die Veröffentlichung dieses Albums, das in Deutschland produziert wurde. Die farbige Vinyl-Edition sorgt für eine visuelle Attraktivität, die das Gesamtpaket abrundet und es zu einem Muss für jede Plattensammlung macht.35,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sommer, Anna: TinteTinte , Anna Sommer hat sich für diese stumme und meisterhaft in Papierschnitten umgesetzte Bilderzählung von der japanischen Glücksbringerfigur Daruma inspirieren lassen. Die Figur geht auf einen buddhistischen Mönch zurück, der neun Jahre ohne Unterbrechung meditiert haben soll, um Erleuchtung zu erlangen. Der Sage nach soll Daruma einmal während dieser Meditation eingeschlafen sein. Als er aufwachte, ärgerte er sich dermassen über diese Disziplinlosigkeit, dass er sich die Augenlider abschnitt. So hat der Daruma-Glücksbringer aus Pappmaché anstelle der Augen zwei Leerstellen: Stellvertretend für einen Wunsch malt man erst ein Auge aus. Geht der Wunsch in Erfüllung, wird das zweite Auge ausgemalt und der Glücksbringer verbrannt. In «Tinte» malt sich die Hauptfigur ein erstes Auge in ihr bis dahin blindes Gesicht. Bevor sie allerdings zum Malen des zweiten Auges - der Erfüllung des Wunsches - ansetzen kann, trinkt ein Affe die verbleibende Tinte. Dies ist der Beginn der abenteuerlichen Suche nach Tinte und Erfüllung. Viel wichtiger als der genaue Inhalt des Wunsches wird in Anna Sommers Erzählung die Frage nach dem Stellenwert des Wunsches: So kann das Gefühl, einen Wunsch zu haben, manchmal wichtiger sein als dessen Erfüllung, wobei die Tinte metaphorisch für äussere Bestätigungen aller Art stehen kann. Findet die Hauptfigur schliesslich Erfüllung in der Suche oder in einem erfüllten Wunsch? «Das wachgeküsste Auge. Damals in den 90ern trauten wir unseren Augen nicht: Anna Sommer liess Frauen in polaren Welten durch Kühlschränke ins Freie treten und es gab Damen, die sich ihren Geliebten in der Haut ihres Ehemanns näherten. Die Leser*innen nahmen es hin, ohne mit der Wimper zu zucken. Fasziniert und zusehends befreit von aller Scham sah mensch dem Treiben zu. Doch wer sich fragte, wer oder was diesen furchtlosen Blick der Künstlerin wachgeküsst haben mochte, musste sich ein Vierteljahrhundert gedulden - und wird vielleicht in fündig. Resolut, doch einäugig kommt sie daher, die Dame in Anna Sommers neustem opus magique, das nur beinahe tragique endet. Denn - oh weh! - die Tusche, die für ihr zweites Auge vorgesehen war, hat der Affe ausgetrunken. Und damit nimmt das Drama seinen Lauf. Doch wie immer folgen bei Anna Sommer Verderben und Rettung nicht der üblichen Dramaturgie - und von der rettenden Kapriole, die bereithält, werden die Protagonistin (und ein neuer Blick auf die Welt) wachgeküsst. Wir sind entzückt! Verraten sei: Für dieses Buch hat die Künstlerin kein Tröpfchen Tusche vergossen.» Mark Welzel, Publikationen, Museum Rietberg und ehemals Co-Verleger von Arrache Coeur , Differentialgetriebe > Differentiale & Teile , Erscheinungsjahr: 20230907, Produktform: Leinen, Autoren: Sommer, Anna, Seitenzahl/Blattzahl: 64, Keyword: Daruma; Japan; Japanische Sage; Papierschnitt; ohne Text, Fachschema: Comic / Graphic Novel~Graphic Novel~Comic / Film- und TV-Adaption, Fachkategorie: Alternative Comic-Stile / -Traditionen~Graphic Novel / Comic: Film- und TV-Adaption~Graphic Novel / Comic / Manga: Gesellschaft / Kultur~Graphic Novel / Comic / Manga: Moderne und zeitgenössische Belletristik / Literatur~Graphic novel / Comic book / Manga: Traditional stories, myths, legends, Warengruppe: TB/Belletristik/Humor/Cartoons/Comics, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 299, Breite: 242, Höhe: 12, Gewicht: 454, Produktform: Gebunden, Genre: Belletristik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Enders, Mo: Liga Lexis - Blutrote TinteLiga Lexis - Blutrote Tinte , Fortsetzung der Buchwelten-Fantasy I Magische Welten voller Buchhelden, Romantasy und Spannung. Must-Read für Fantasy-Fans! , Sitze > Fahrzeugsitze, Teile & Zubehör , Erscheinungsjahr: 20250423, Titel der Reihe: Bookford Manor Trilogie#2#, Autoren: Enders, Mo, Seitenzahl/Blattzahl: 448, Themenüberschrift: YOUNG ADULT FICTION / Fantasy / Romance, Keyword: Academy Setting; All-Age-Roman; Besondere Ausstattung; Buchwelten-Fantasy; Bücher für Jugendliche; Bücher für Teenager; Bücher über Bücher; Cornelia Funke; Enemies to Lovers; Fantasy Jugendbuch; Für Buchliebhaber; Geschenk für Mädchen ab 14; Haters to Lovers; Irland; Jugendbuch ab 14; Magische Geschichten; Second Chance; Strong FMC; Tintenblut; Tintenherz; Tintentod; bibliophile Bücher; female main character; magische Welten, Fachschema: Fantasy / Kinderliteratur, Jugendliteratur, Fachkategorie: Fantasy (Romance, Dark Romance), Interesse Alter: empfohlenes Alter: ab 14 Jahre~empfohlenes Alter: ab 12 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 14, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 140, Höhe: 35, Gewicht: 579, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie viel Tinte benötigt ein durchschnittlicher Tintenstrahldrucker für den Druck eines Standarddokuments?
Ein durchschnittlicher Tintenstrahldrucker benötigt etwa 5-20 ml Tinte für den Druck eines Standarddokuments. Die genaue Menge hängt von der Art des Dokuments, der Qualitätseinstellung und der Marke des Druckers ab. Es wird empfohlen, Originaltinte zu verwenden, um die beste Druckqualität und Effizienz zu gewährleisten. **
-
Welche Arten von Druckerzubehör benötigt man neben Tinte oder Toner, um bestmögliche Druckergebnisse zu erzielen?
Zu den wichtigsten Druckerzubehör gehören hochwertiges Papier, Reinigungskits für die Druckköpfe und Ersatzteile wie Druckwalzen. Außerdem können spezielle Farbprofile und Kalibrierungswerkzeuge verwendet werden, um die Farbgenauigkeit zu verbessern und die Druckqualität zu optimieren. Regelmäßige Wartung und Reinigung des Druckers sind ebenfalls entscheidend, um beste Druckergebnisse zu erzielen. **
-
Wie viel Tinte benötigt ein durchschnittlicher Tintenstrahldrucker für den Druck einer vollständigen Seite?
Ein durchschnittlicher Tintenstrahldrucker benötigt etwa 1,5 bis 2 Milliliter Tinte für den Druck einer vollständigen Seite. Dies kann je nach Druckermodell und Einstellungen variieren. Es ist ratsam, die genauen Verbrauchswerte im Handbuch des jeweiligen Druckers nachzuschlagen. **
-
Wie funktioniert ein Druckkopf in einem Tintenstrahldrucker? Welche Technologie wird verwendet, um Tinte auf das Papier zu bringen?
Ein Druckkopf in einem Tintenstrahldrucker enthält winzige Düsen, die Tinte auf das Papier sprühen. Die Tinte wird durch Druckluft oder Piezoelemente ausgestoßen. Die Technologie basiert auf dem Prinzip des Tintenstrahldrucks, bei dem die Tinte in winzigen Tröpfchen auf das Papier gesprüht wird. **


Wie fülle ich meine Nachfülltinte in meinen Drucker? Wo finde ich Anleitungen zum Nachfüllen von Toner oder Tinte?
1. Öffnen Sie den Drucker und suchen Sie den Nachfüllschlitz für die Tinte. 2. Gießen Sie die Nachfülltinte langsam und vorsichtig in den Schlitz. 3. Anleitungen zum Nachfüllen von Toner oder Tinte finden Sie online auf der Website des Druckerherstellers oder in der Bedienungsanleitung. **
Wie können Tintenstrahldrucker die Druckqualität verbessern?
Tintenstrahldrucker können die Druckqualität verbessern, indem sie feinere Tintentröpfchen auf das Papier sprühen. Die Verwendung von speziellen Tinten und Druckköpfen kann auch die Schärfe und Farbintensität erhöhen. Durch die Verwendung von mehreren Tintenfarben können Tintenstrahldrucker auch eine größere Farbpalette und realistischere Druckergebnisse erzielen. **
Top-Angebote
Produkte zum Begriff Malicious:
-
Djeco Zauberei Malicious MagusDie Zauberei erfordert viel Geschick, Logik, Selbstvertrauen und einen lockeren Umgang mit dem Publikum. Mit dem Zaubersortiment von Djeco wird den Kindern genau dieses komplexe Thema zugänglich gemacht: ein umfangreiches Zaubersortiment für alle Altersgruppen; alle Sets und Accessoires wurden speziell für dieses Sortiment entwickelt. Jedes Set enthält eine ausführliche Anleitung. Weitere Tipps und Tricks gibt es unter www.djeco.com/magic41,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Nuclear Blast, Schallplatten, Malicious Intent (Malevolence)Die Schallplatte "Malicious Intent" von Malevolence ist ein herausragendes Werk, das die Grenzen zwischen Pop, Heavy Metal und Rock neu definiert. Diese Vinyl-Ausgabe, produziert von Nuclear Blast, bietet nicht nur eine beeindruckende Klangqualität, sondern auch ein einzigartiges Hörerlebnis, das die Energie und Kreativität der Band widerspiegelt. Mit einem Gewicht von 226,8 Gramm und einer Höhe von 0,9 Zentimetern ist diese Schallplatte robust und langlebig. Die Abmessungen von 31,5 cm x 31,5 cm machen sie zu einem perfekten Sammlerstück für Vinyl-Liebhaber. Das Jahr 2024 markiert die Veröffentlichung dieses Albums, das in Deutschland produziert wurde. Die farbige Vinyl-Edition sorgt für eine visuelle Attraktivität, die das Gesamtpaket abrundet und es zu einem Muss für jede Plattensammlung macht.35,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Wie viel Tinte benötigt ein durchschnittlicher Tintenstrahldrucker für den Druck eines Standarddokuments?
Ein durchschnittlicher Tintenstrahldrucker benötigt etwa 5-20 ml Tinte für den Druck eines Standarddokuments. Die genaue Menge hängt von der Art des Dokuments, der Qualitätseinstellung und der Marke des Druckers ab. Es wird empfohlen, Originaltinte zu verwenden, um die beste Druckqualität und Effizienz zu gewährleisten. **
-
Welche Arten von Druckerzubehör benötigt man neben Tinte oder Toner, um bestmögliche Druckergebnisse zu erzielen?
Zu den wichtigsten Druckerzubehör gehören hochwertiges Papier, Reinigungskits für die Druckköpfe und Ersatzteile wie Druckwalzen. Außerdem können spezielle Farbprofile und Kalibrierungswerkzeuge verwendet werden, um die Farbgenauigkeit zu verbessern und die Druckqualität zu optimieren. Regelmäßige Wartung und Reinigung des Druckers sind ebenfalls entscheidend, um beste Druckergebnisse zu erzielen. **
Ähnliche Suchbegriffe für Malicious
-
Sommer, Anna: TinteTinte , Anna Sommer hat sich für diese stumme und meisterhaft in Papierschnitten umgesetzte Bilderzählung von der japanischen Glücksbringerfigur Daruma inspirieren lassen. Die Figur geht auf einen buddhistischen Mönch zurück, der neun Jahre ohne Unterbrechung meditiert haben soll, um Erleuchtung zu erlangen. Der Sage nach soll Daruma einmal während dieser Meditation eingeschlafen sein. Als er aufwachte, ärgerte er sich dermassen über diese Disziplinlosigkeit, dass er sich die Augenlider abschnitt. So hat der Daruma-Glücksbringer aus Pappmaché anstelle der Augen zwei Leerstellen: Stellvertretend für einen Wunsch malt man erst ein Auge aus. Geht der Wunsch in Erfüllung, wird das zweite Auge ausgemalt und der Glücksbringer verbrannt. In «Tinte» malt sich die Hauptfigur ein erstes Auge in ihr bis dahin blindes Gesicht. Bevor sie allerdings zum Malen des zweiten Auges - der Erfüllung des Wunsches - ansetzen kann, trinkt ein Affe die verbleibende Tinte. Dies ist der Beginn der abenteuerlichen Suche nach Tinte und Erfüllung. Viel wichtiger als der genaue Inhalt des Wunsches wird in Anna Sommers Erzählung die Frage nach dem Stellenwert des Wunsches: So kann das Gefühl, einen Wunsch zu haben, manchmal wichtiger sein als dessen Erfüllung, wobei die Tinte metaphorisch für äussere Bestätigungen aller Art stehen kann. Findet die Hauptfigur schliesslich Erfüllung in der Suche oder in einem erfüllten Wunsch? «Das wachgeküsste Auge. Damals in den 90ern trauten wir unseren Augen nicht: Anna Sommer liess Frauen in polaren Welten durch Kühlschränke ins Freie treten und es gab Damen, die sich ihren Geliebten in der Haut ihres Ehemanns näherten. Die Leser*innen nahmen es hin, ohne mit der Wimper zu zucken. Fasziniert und zusehends befreit von aller Scham sah mensch dem Treiben zu. Doch wer sich fragte, wer oder was diesen furchtlosen Blick der Künstlerin wachgeküsst haben mochte, musste sich ein Vierteljahrhundert gedulden - und wird vielleicht in fündig. Resolut, doch einäugig kommt sie daher, die Dame in Anna Sommers neustem opus magique, das nur beinahe tragique endet. Denn - oh weh! - die Tusche, die für ihr zweites Auge vorgesehen war, hat der Affe ausgetrunken. Und damit nimmt das Drama seinen Lauf. Doch wie immer folgen bei Anna Sommer Verderben und Rettung nicht der üblichen Dramaturgie - und von der rettenden Kapriole, die bereithält, werden die Protagonistin (und ein neuer Blick auf die Welt) wachgeküsst. Wir sind entzückt! Verraten sei: Für dieses Buch hat die Künstlerin kein Tröpfchen Tusche vergossen.» Mark Welzel, Publikationen, Museum Rietberg und ehemals Co-Verleger von Arrache Coeur , Differentialgetriebe > Differentiale & Teile , Erscheinungsjahr: 20230907, Produktform: Leinen, Autoren: Sommer, Anna, Seitenzahl/Blattzahl: 64, Keyword: Daruma; Japan; Japanische Sage; Papierschnitt; ohne Text, Fachschema: Comic / Graphic Novel~Graphic Novel~Comic / Film- und TV-Adaption, Fachkategorie: Alternative Comic-Stile / -Traditionen~Graphic Novel / Comic: Film- und TV-Adaption~Graphic Novel / Comic / Manga: Gesellschaft / Kultur~Graphic Novel / Comic / Manga: Moderne und zeitgenössische Belletristik / Literatur~Graphic novel / Comic book / Manga: Traditional stories, myths, legends, Warengruppe: TB/Belletristik/Humor/Cartoons/Comics, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 299, Breite: 242, Höhe: 12, Gewicht: 454, Produktform: Gebunden, Genre: Belletristik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Enders, Mo: Liga Lexis - Blutrote TinteLiga Lexis - Blutrote Tinte , Fortsetzung der Buchwelten-Fantasy I Magische Welten voller Buchhelden, Romantasy und Spannung. Must-Read für Fantasy-Fans! , Sitze > Fahrzeugsitze, Teile & Zubehör , Erscheinungsjahr: 20250423, Titel der Reihe: Bookford Manor Trilogie#2#, Autoren: Enders, Mo, Seitenzahl/Blattzahl: 448, Themenüberschrift: YOUNG ADULT FICTION / Fantasy / Romance, Keyword: Academy Setting; All-Age-Roman; Besondere Ausstattung; Buchwelten-Fantasy; Bücher für Jugendliche; Bücher für Teenager; Bücher über Bücher; Cornelia Funke; Enemies to Lovers; Fantasy Jugendbuch; Für Buchliebhaber; Geschenk für Mädchen ab 14; Haters to Lovers; Irland; Jugendbuch ab 14; Magische Geschichten; Second Chance; Strong FMC; Tintenblut; Tintenherz; Tintentod; bibliophile Bücher; female main character; magische Welten, Fachschema: Fantasy / Kinderliteratur, Jugendliteratur, Fachkategorie: Fantasy (Romance, Dark Romance), Interesse Alter: empfohlenes Alter: ab 14 Jahre~empfohlenes Alter: ab 12 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 14, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 140, Höhe: 35, Gewicht: 579, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie viel Tinte benötigt ein durchschnittlicher Tintenstrahldrucker für den Druck einer vollständigen Seite?
Ein durchschnittlicher Tintenstrahldrucker benötigt etwa 1,5 bis 2 Milliliter Tinte für den Druck einer vollständigen Seite. Dies kann je nach Druckermodell und Einstellungen variieren. Es ist ratsam, die genauen Verbrauchswerte im Handbuch des jeweiligen Druckers nachzuschlagen. **
-
Wie funktioniert ein Druckkopf in einem Tintenstrahldrucker? Welche Technologie wird verwendet, um Tinte auf das Papier zu bringen?
Ein Druckkopf in einem Tintenstrahldrucker enthält winzige Düsen, die Tinte auf das Papier sprühen. Die Tinte wird durch Druckluft oder Piezoelemente ausgestoßen. Die Technologie basiert auf dem Prinzip des Tintenstrahldrucks, bei dem die Tinte in winzigen Tröpfchen auf das Papier gesprüht wird. **
-
Wie fülle ich meine Nachfülltinte in meinen Drucker? Wo finde ich Anleitungen zum Nachfüllen von Toner oder Tinte?
1. Öffnen Sie den Drucker und suchen Sie den Nachfüllschlitz für die Tinte. 2. Gießen Sie die Nachfülltinte langsam und vorsichtig in den Schlitz. 3. Anleitungen zum Nachfüllen von Toner oder Tinte finden Sie online auf der Website des Druckerherstellers oder in der Bedienungsanleitung. **
-
Wie können Tintenstrahldrucker die Druckqualität verbessern?
Tintenstrahldrucker können die Druckqualität verbessern, indem sie feinere Tintentröpfchen auf das Papier sprühen. Die Verwendung von speziellen Tinten und Druckköpfen kann auch die Schärfe und Farbintensität erhöhen. Durch die Verwendung von mehreren Tintenfarben können Tintenstrahldrucker auch eine größere Farbpalette und realistischere Druckergebnisse erzielen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.